Ein ISO-Audit ist im Kern eine einzige Frage: Wer ist dafür verantwortlich?
Nathan Evans
Der meiste Stress rund um ein Audit entsteht aus dem hektischen Nachweis, wer wofür zuständig ist. Wenn jede Rolle und ihre Verantwortlichkeiten aufgeschrieben und aktuell sind, liegt die Antwort längst bereit.
Stell dir ein Unternehmen namens Roncieux vor. Es ist eine Schweizer Werkstatt, die winzige, hochpräzise Teile für Medizinprodukte fertigt. Solche Arbeit ist reguliert, deshalb kommt einmal im Jahr eine auditierende Person vorbei und prüft, ob der Betrieb so läuft, wie es die Vorschriften verlangen. Roncieux hält ein Zertifikat nach ISO 13485, der Qualitätsnorm für Medizinprodukte, und dieses Zertifikat zu behalten ist keine Kür. Geht es verloren, gehen die Kundinnen und Kunden.
Frag irgendjemanden, der so ein Audit schon durchgestanden hat, was daran das Schwierige ist. Es ist fast nie die Arbeit selbst. Roncieux fertigt hervorragende Teile. Das Schwierige ist, am Tag des Audits nachzuweisen, dass für jeden Punkt, der die Norm interessiert, jemand klar verantwortlich ist, und dass die Arbeit auch tatsächlich getan wird.
Darauf läuft ein Audit hinaus. Unter all dem Papier steckt eine einzige Frage, immer wieder gestellt: Wer ist dafür verantwortlich, und woher weisst du, dass es passiert?
Warum diese Frage schwerer zu beantworten ist, als sie sein müsste
In den meisten Unternehmen liegt die Antwort an drei Orten, und keiner davon hilft unter Druck besonders viel.
Da sind die Stellenbeschreibungen, oft bei der Einstellung geschrieben und seither nicht mehr angefasst. Da ist ein Qualitätshandbuch, das den Idealzustand beschreibt und das kaum jemand von vorne bis hinten gelesen hat. Und da ist ein Organigramm aus Kästchen und Titeln, das zeigt, wer wem berichtet, und nichts darüber sagt, wer wofür geradesteht.
Wenn die auditierende Person also fragt: „Wer gibt die endgültige Freigabe einer Charge?“, schauen sich alle an. Alle wissen es irgendwie. Niemand kann auf die eine Rolle zeigen, der das gehört. Die Hektik, die dann folgt, ist genau der Teil, vor dem sich alle fürchten, und mit der Qualität der eigentlichen Arbeit hat sie nichts zu tun.
Wonach die auditierende Person wirklich sucht
Zu jeder Anforderung der Norm will ein Audit drei einfache Dinge sehen:
- Eine eindeutige Zuständigkeit. Keine Abteilung, sondern eine Rolle, die eine bestimmte Person innehat.
- Eine klare Beschreibung, wofür diese Rolle geradesteht.
- Belege, dass es tatsächlich passiert.
Ein Titel wie „Qualitätsmanagement“ beantwortet nichts davon. Er sagt nicht, wem die regulatorische Akte gehört, wer mit der benannten Stelle spricht oder wer die technische Dokumentation aktuell hält. Genau danach wird im Audit gefragt, und ein Jobtitel kann das nicht tragen.
Wie eine lebendige Karte das in Sekunden beantwortet
Roncieux hält seine Struktur als lebendige Karte statt als Foliensatz. Jede Rolle darauf trägt einen Zweck und eine aufgeschriebene Liste von Verantwortlichkeiten. Die Antwort auf „Wer ist dafür verantwortlich?“ steckt damit in der Karte selbst.
Such nach „Regulatory“, und du landest im Kreis Regulatory Affairs. Sein Zweck steht dort in klaren Worten: das Unternehmen auf seinen Märkten konform halten. Darin liegen benannte Rollen, jede von einer Person gehalten: die technische Dokumentation nach MDR, die FDA-Registrierungen, die regulatorische Beobachtung, die Vigilanz und die Beziehung zur benannten Stelle. Jede Rolle listet auf, wofür sie geradesteht.
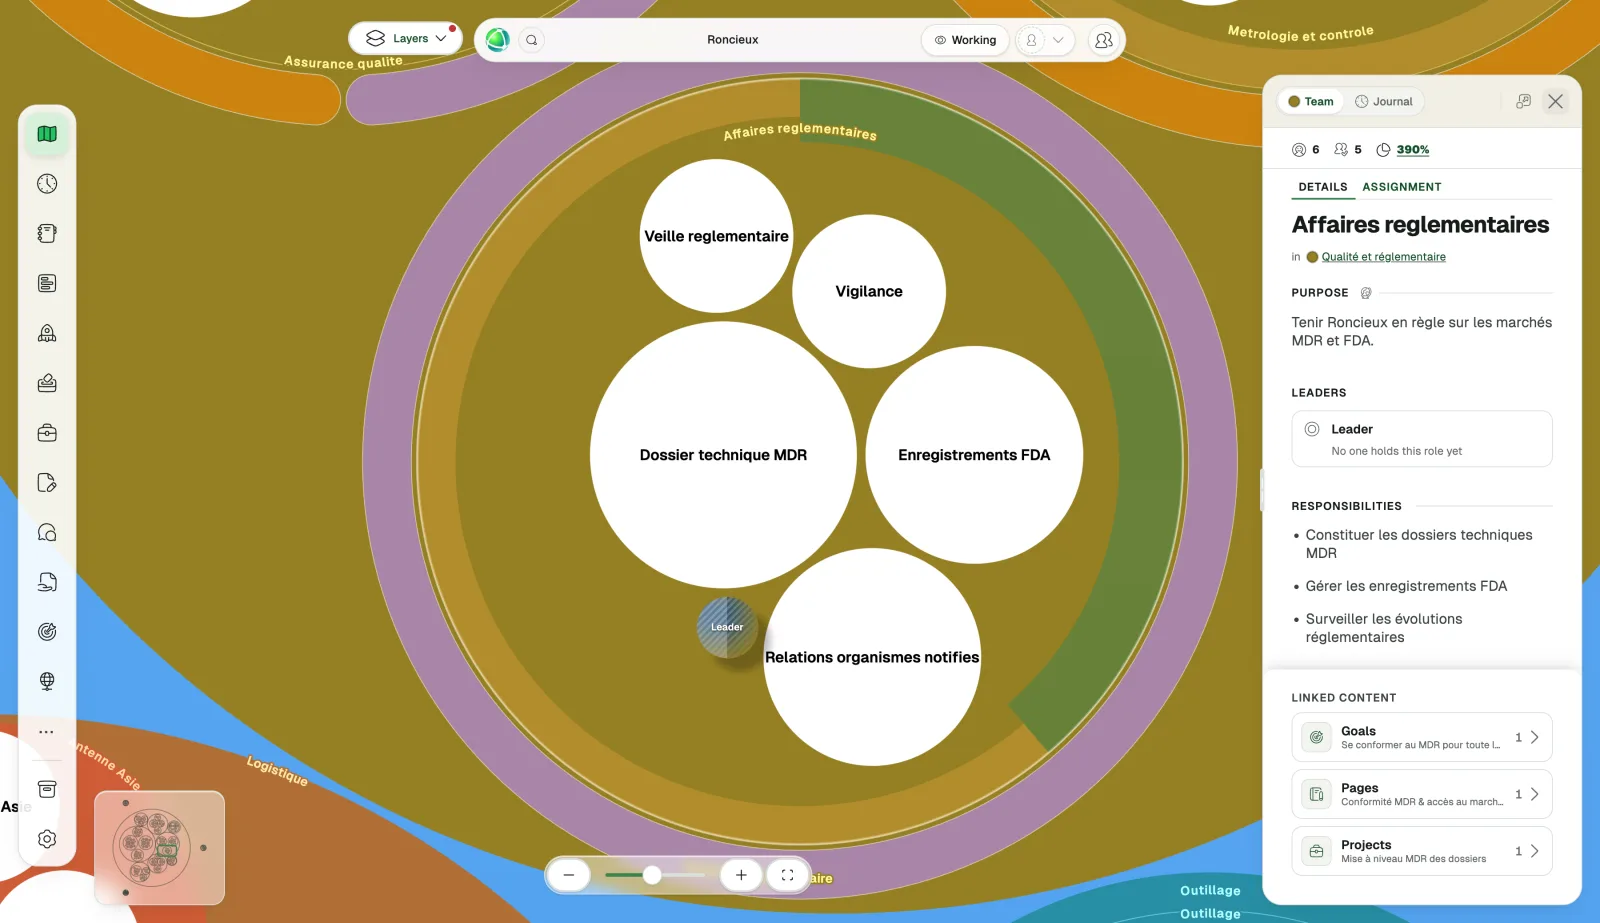
Wenn die auditierende Person fragt: „Wer hält die technische Dokumentation aktuell?“, muss niemand suchen. Du zeigst auf die Rolle, deren Aufgabe das ist, und auf die Person, die sie innehat. Dasselbe gilt für jede andere Anforderung, denn jede Verantwortlichkeit hängt an einer Rolle, und jede Rolle hängt an einer Person.
Du kannst dir die Karte von Roncieux selbst ansehen, unter peerdom.org/roncieux, und jeden Kreis und jede Rolle anklicken, um Zweck und Verantwortlichkeiten zu sehen.
Der Teil, auf den es zwischen zwei Audits ankommt
Ein Audit ist eine Momentaufnahme, Konformität dagegen ist ein Dauerzustand. Ein Foliensatz mit dem Organigramm ist eine Woche nach dem Zeichnen überholt, und genau deshalb bauen so viele Teams ihres im Monat vor dem Audit in Panik neu.
Eine lebendige Karte halten die Teams selbst aktuell, als Teil der normalen Arbeit. Übernimmt jemand eine neue Verantwortlichkeit, steht sie noch in derselben Woche auf der Karte und nicht erst in der nächsten Auditsaison. An dem Tag, an dem die auditierende Person hereinkommt, bildet die Struktur also bereits ab, wie das Unternehmen tatsächlich arbeitet. Es gibt nichts zu rekonstruieren.
Was zu tun ist, wenn Audits bei euch in Hektik ausarten
- Benenne zu jeder Anforderung eurer Norm eine Rolle, der sie gehört. Eine, kein Gremium.
- Schreib auf, wofür diese Rolle geradesteht, in klaren Worten, denen auch eine neue Person folgen kann.
- Gib die Rolle einem echten Menschen und sorge dafür, dass alle sehen können, wer sie innehat.
- Halte das als Teil der alltäglichen Arbeit aktuell, damit es vor dem Audit nichts neu aufzubauen gibt.
Nichts davon macht die Norm selbst einfacher. Es macht eure Antwort darauf offensichtlich, und eine klare Antwort ist das meiste von dem, was ein Audit prüft.
Häufige Fragen
Wir haben doch Stellenbeschreibungen. Reicht das nicht? Stellenbeschreibungen beschreiben die Arbeit einer Person in allgemeinen Worten. Ein Audit fragt, wem eine bestimmte Verantwortlichkeit heute gehört. Sind eure Beschreibungen zwei Jahre alt oder liegen sie in einem Ordner, den niemand öffnet, beantworten sie das nicht schnell genug. Eine lebendige Karte verknüpft jede Verantwortlichkeit mit einer aktuellen Rolle und einer aktuellen Person.
Was ist ein lebendiges Organigramm? Es ist eine Karte eurer Organisation, die Rollen und ihre Verantwortlichkeiten zeigt und nicht nur Namen und Titel, und die die Teams selbst aktuell halten. Weil sie abbildet, wie das Unternehmen gerade arbeitet, beantwortet sie die Frage „Wer ist dafür verantwortlich?“ ohne Hektik.
Hilft das nur bei ISO 13485? Nein. Jedes Audit und jede Zertifizierung, die fragt, wer wofür geradesteht, profitiert vom selben Aufbau: klare Rollen, aufgeschriebene Verantwortlichkeiten, je eine Zuständigkeit, aktuell gehalten. Qualität, Arbeitssicherheit, Informationssicherheit und interne Kontrollen stellen alle dieselbe Grundfrage.
Kann die auditierende Person direkt auf die Karte schauen? Ja. Du kannst sie durch die lebende Struktur führen, eine Rolle öffnen und Zweck, Verantwortlichkeiten und die Person zeigen, die sie innehat. Das ist oft schneller und überzeugender, als einen Ordner zu überreichen.
Roncieux ist ein erfundenes Beispiel, keine echte Peerdom-Kundschaft. Das Unternehmen steht für die Art regulierter Fertigung, die mit jährlichen Audits lebt, damit das Muster leicht nachvollziehbar wird.
Weiterlesen
insights
Eine Übernahme bringt zwei Organisationen zusammen und damit meist zwei sehr unterschiedliche Arten zu arbeiten. Zwingst du die eine in die andere, verlierst du Menschen. Lässt du sie nebeneinander stehen, integrierst du nie. Dazwischen liegt ein ruhigerer Weg.
insights
KI-Agenten erledigen in Unternehmen längst echte, laufende Arbeit: Sie melden Fehlteile, beobachten regulatorische Änderungen, halten Datensätze konsistent. Das Schwierige ist nicht mehr, sie zu bauen. Das Schwierige ist zu wissen, wofür sie zuständig sind.
insights
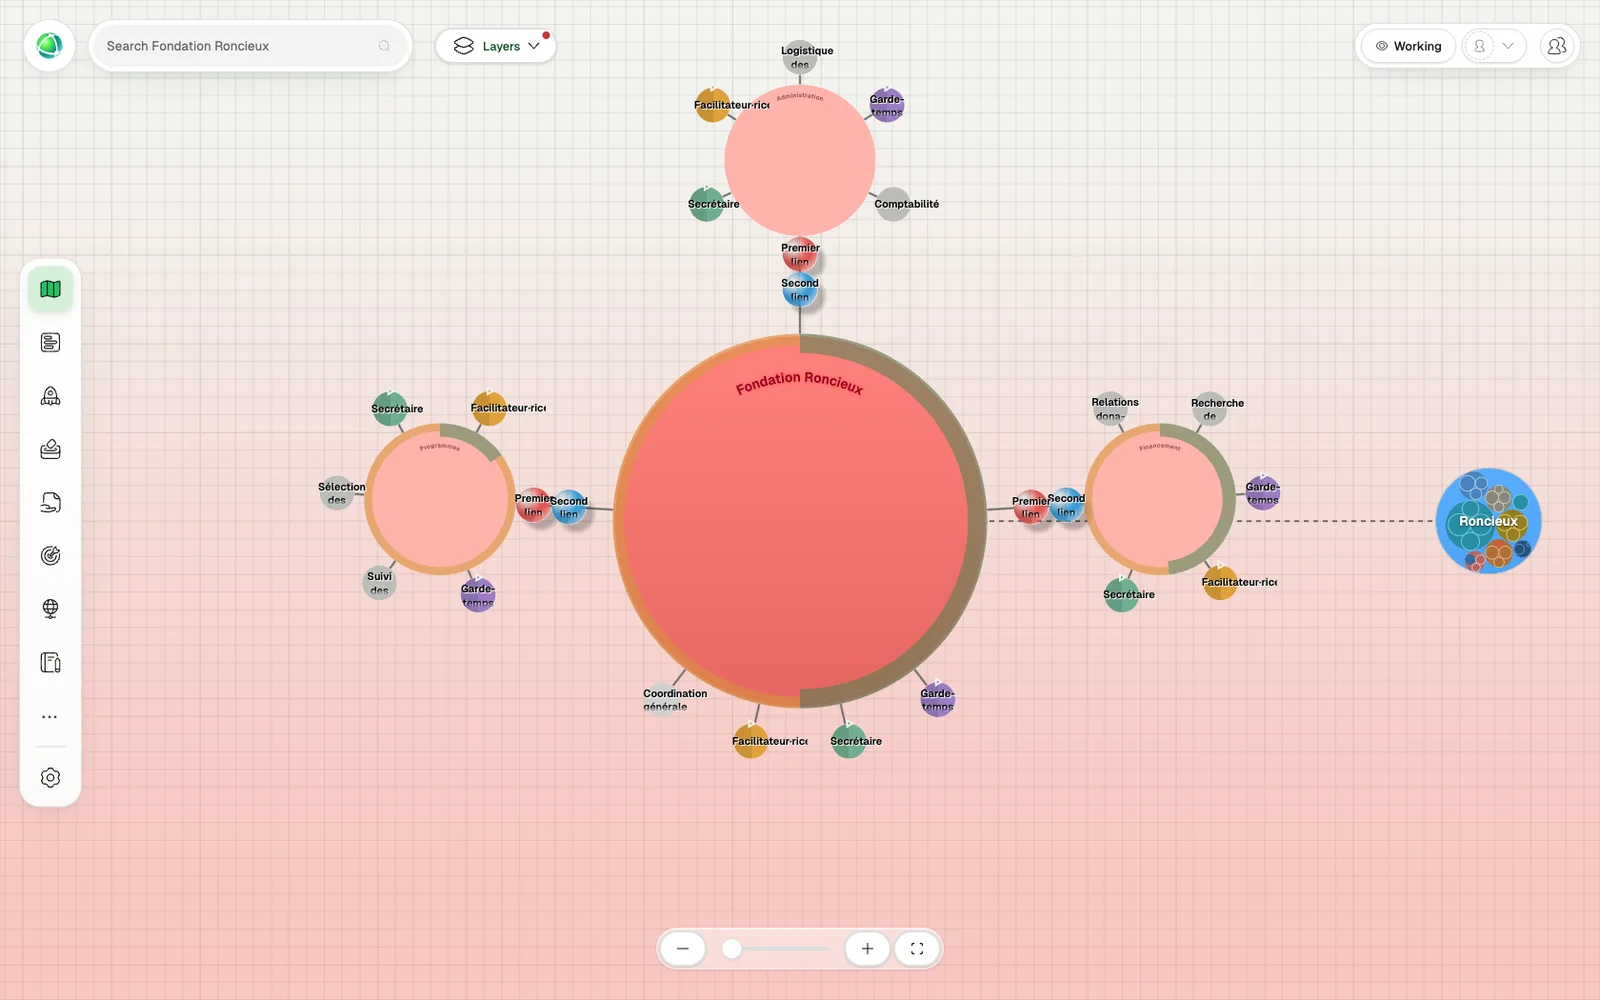
Wenn niemand Vollzeit da ist und alle mehrere Hüte tragen, zerfällt ein Organigramm aus Jobtiteln. Die Arbeit als kleine, klare Rollen zu teilen hält ein winziges Team stabil, auch wenn Freiwillige kommen und gehen.